
長時間バッチとCLI更新を競合させない—実行ファイル差し替え障害の防ぎ方
AIエージェントやデータ処理を日常運用へ入れると、機能が動くことと、安全に繰り返せることの間に差があると分かります。今回取り上げるのは、**長時間バッチの途中でCLIが更新され、後続プロセスだけ実行ファイルを起動できなくなる**という課題です。最近の実施記録で確認できた事実を土台に、別環境でも小さく再現できる形へ整理します。
本文では、実際に確認できたこと、そこから導いた設計判断、まだ完了していない改善を分けます。公開用の例はすべて架空値へ置き換え、メールアドレス、認証情報、内部URL、実在する対象IDは掲載しません。評価・市場データに触れる箇所も、目的はソフトウェアとデータ品質の解説であり、特定の投資や売買を勧めるものではありません。
最近の取り組みで確認できたこと
- **確認事項1**:同一バッチ内の一部対象だけがExec format errorとなり、認証エラーとは別系統の欠損が発生した。根拠記録は2026-08-24, 2026-08-28です。
- **確認事項2**:調査ではnpm管理の更新と評価プロセスが重なり、実行ファイル差し替えが競合した可能性を特定した。根拠記録は2026-08-24, 2026-08-28です。
- **確認事項3**:即時の無制限再試行は避け、対象を後続ローテーションで拾う判断を記録した。根拠記録は2026-08-24, 2026-08-28です。
これらは同じ障害の言い換えではありません。入力を選ぶ段階、処理を起動する段階、結果を保存する段階、集計・表示する段階で、それぞれ別の失敗が起こります。記事化にあたっては、後から確認できない成功を補わず、記録と成果物で確認できた範囲だけを完了事項としました。
なぜ単純な対処では足りないのか
長時間バッチでは一つのCLIプロセスが何時間も動き続けるとは限りません。対象ごとに新しいプロセスを起動する設計では、開始直後の対象と更新後の対象が異なる実行ファイルを参照することがあります。途中でリンク先やバイナリが置換されると、前半は成功し後半だけ失敗する分断が起きます。
認証プローブが正常でも、この障害は防げません。認証は外部サービスへ到達できるかを見ますが、更新競合はローカルの配布・パス・ファイル整合性の問題です。監視項目を一つにまとめず、認証、バイナリ、成果物を別の検査として設計します。
短期的な復旧だけなら手動再実行や表示上の調整で終えられる場合があります。しかし日次運用では、翌日も同じ判断を人が繰り返さない仕組みが必要です。そのため、原因の説明だけでなく、入力の固定、上限、証拠、ロールバック、完了条件までを一つの運用契約として定義します。
仕組みを分解する
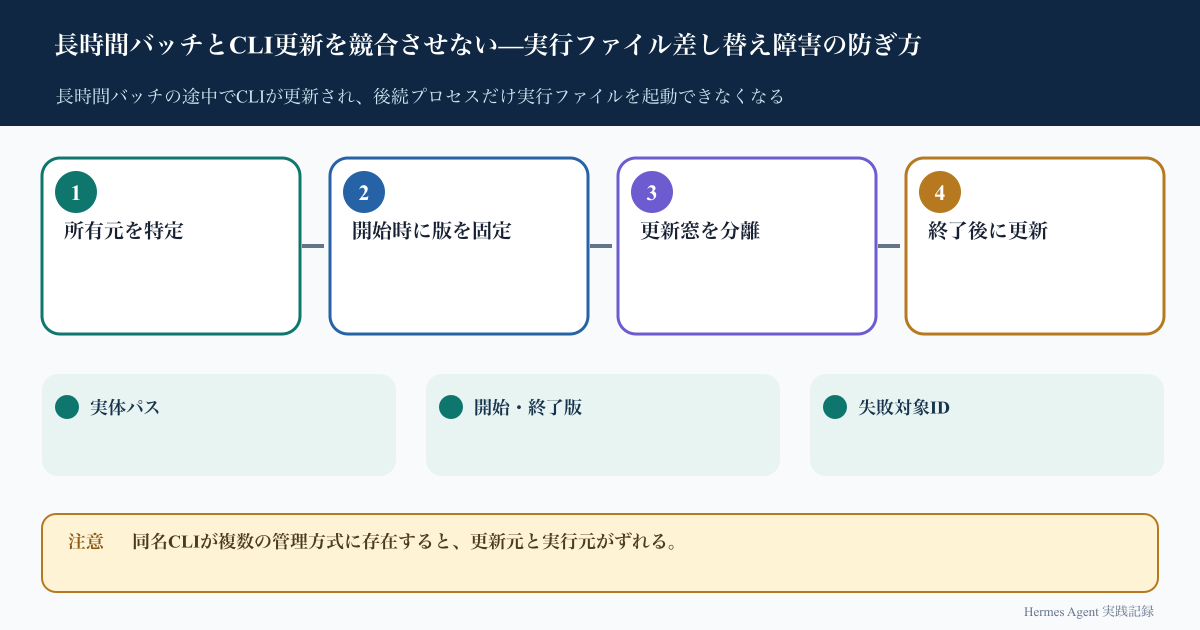
1. **所有元を特定**
2. **開始時に版を固定**
3. **更新窓を分離**
4. **終了後に更新**
ジョブ開始時にコマンドの実体パス、版、ファイルハッシュ、インストール方式を記録します。対象ごとの子プロセスも同じ絶対パスを使い、PATH再探索による切り替わりを避けます。開始時と終了時の値が変わったら、成功件数に関係なく警告します。
更新はバッチの外側に専用の保守窓を設けます。自動更新を使う場合も、評価ジョブのロックが存在するときは適用を延期します。更新後はversion確認、doctor相当の診断、1件のスモークテストを通してから定例処理へ戻します。
各段階には機械が判定できる終了条件を置きます。「たぶん正常」「画面が開いた」ではなく、どの入力に対して何を検査し、どの成果物が残ったら次へ進むかを記録します。段階を跨ぐデータにはrun IDと基準時刻を付け、別日の結果が混ざらないようにします。
小さく再現する手順
本番環境を直接変更せず、`/path/to/project`配下の架空データで試します。認証値は`YOUR_TOKEN`のようなプレースホルダーを使い、実値を履歴や画面キャプチャへ残さないでください。
1. **コマンド探索結果を一度だけ取得し、同名実行ファイルが複数ないか確認する**
2. **選んだ実体のバージョンとSHA-256をrun manifestへ記録する**
3. **バッチ中は絶対パスを使い、更新ジョブには排他ロックを確認させる**
4. **子プロセスの起動失敗を認証・入力・実行形式・その他に分類する**
5. **保守窓で更新し、診断と小さな実行を通した後にロックを解除する**
“`text
binary_path: /path/to/tool
version_at_start: 1.2.3
sha256_at_start: DEMO_HASH
update_lock: batch-running
spawn_error: exec-format
action: quarantine-and-notify
“`
最初の実験では対象を3〜10件に絞ります。正常系だけでなく、入力欠損、途中停止、二重実行、保存後の検証失敗を意図的に作ります。失敗fixtureを用意すると、単に例外が出るかではなく、安全に止まり、理由が通知され、次回再開に必要な状態が残るかまで確認できます。
再実行は同じ操作の繰り返しに見えても、新しい費用・状態更新・外部通信を発生させます。したがって、元の状態を読み取り専用で保存し、変更対象を列挙し、上限を確認してから実行します。成功後も、予定した対象と保存された対象をID単位で照合します。
確認指標
- 開始時と終了時の版差
- 実行形式エラー件数
- 同名CLIの検出数
- 更新後スモークテスト成否
検証環境では、実行ファイルそのものを壊す必要はありません。子プロセス起動関数へ架空のexec-format例外を注入し、分類・停止・通知・対象ID保存が行われるかを確認します。
更新側の検証では、バッチロックがある場合に延期され、ロックがない場合だけ更新へ進むことをテストします。更新成功の判定はコマンド終了だけでなく、版、署名またはハッシュ、スモークテスト結果まで含めます。
指標には母集団、基準日、計測時刻、取得元を添えます。閾値はこの記事の観測値をそのまま流用せず、自分の処理件数、許容時間、業務影響から決めます。暫定値は暫定、推定値は推定、取得不能は取得不能として扱い、0へ変換しません。
日常運用へ入れるルール
- CLIのインストール方式を一つに統一し台帳へ残す
- 更新時刻を高負荷バッチと重ねない
- 実行形式エラーを認証再ログインで直そうとしない
通知は成功・警告・失敗を分けます。成功通知にも、処理件数、検証済み件数、基準日、成果物への参照を含めます。警告は自動継続したのか、人の判断を待って停止したのかを明記します。詳細ログをそのまま送るのではなく、秘密情報を除いた要約とrun IDを渡します。
また、設定変更と本処理を同時に行わないことも重要です。復旧のために依存更新、データ移設、再実行を一度に行うと、成功しても何が効いたか分かりません。一つずつ変更し、同じ検査を繰り返せる形にします。
失敗しやすい点と安全策
1. command -vの先頭だけで正常と判断する
全候補とシンボリックリンクの終点を確認する。さらに、変更前後の証拠を同じ形式で残し、成功表示だけで判断しません。
2. 更新を毎回ジョブ開始前に実行する
更新と本処理を別スケジュール・別ロックにする。さらに、変更前後の証拠を同じ形式で残し、成功表示だけで判断しません。
3. 一部成功を全体成功として扱う
対象ID単位の起動・保存結果を照合する。さらに、変更前後の証拠を同じ形式で残し、成功表示だけで判断しません。
4. エラー時に同じCLIを高速で再試行する
実体を隔離し、更新完了後に限定再実行する。さらに、変更前後の証拠を同じ形式で残し、成功表示だけで判断しません。
安全策の共通点は、処理の外側に確認可能な証拠を残すことです。対象一覧、設定版、実行時刻、終了理由、成果物件数が別々に残っていれば、モデルの回答が途切れたりUIが変わったりしても状況を復元できます。
再現チェックリスト
- [ ] 根拠にした実施日と確認範囲を記録した
- [ ] 入力・状態・成果物を別々に保存した
- [ ] 正常な0、欠損、エラーを区別した
- [ ] 小さなfixtureで正常系と異常系を試した
- [ ] 再実行時の重複・上限・戻し方を決めた
- [ ] 個人情報、秘密値、内部URLを公開例から除いた
- [ ] 未完了の改善を実装済みとして書いていない
判断記録を残す
実装の最終結果だけでなく、採用しなかった案も短く残します。判断日、選択肢、採用理由、影響範囲、戻し方の五点があれば、次の担当者は同じ調査を繰り返さずに済みます。数値を残す場合は、その数値が観測値、推定値、推奨閾値のどれかを明記します。
今回のような運用改善は、一回の成功だけでは完成と判断できません。翌日の自動実行、失敗時の停止、再実行後の突合まで確認して初めて定着したといえます。ブログでも、実装済み、検証済み、継続観察中、構想段階を混ぜず、読者がどこまで再現してよいか分かる表現にします。
判断記録には、変更前と変更後の小さなサンプルも添えます。ログ全体や実データを転載する必要はありません。入力3件、期待結果、実際の結果、差分理由だけを匿名化して残せば、後日の仕様変更でも同じ観点を再検証できます。サンプルの生成方法と確認コマンドも併記し、画面を見た人だけが分かる知識にしないことが大切です。自動テストで確認した範囲と、人が目視した範囲も分けて書きます。
次に改善するなら
次の改善候補は、**CLI更新ジョブと評価ジョブで共有する排他ロックを導入し、更新後スモークテストを必須化する**ことです。これは2026-09-14時点では次段階であり、完了済みとは扱いません。実装する際は小さなfixtureと明示的な上限から始め、日次処理へ接続した後も数回の実運用を観察します。
参考情報
- 本記事の根拠にした実施記録日: 2026-08-24, 2026-08-28
- 情報・公式仕様の確認日: 2026-09-14
- [Claude Code advanced setup](https://code.claude.com/docs/en/setup)
- [Claude Code installation troubleshooting](https://code.claude.com/docs/en/troubleshoot-install)
公式ドキュメントは現在の機能・コマンド・制約を確認するために参照し、ローカルで実施した結果は日次記録と成果物で確認しました。仕様、価格、提供条件は変更される可能性があるため、再現時には掲載リンクをもう一度確認してください。